Anti-Fraud-API: Echtzeit-Datenabgleich und intelligentes Risiko-Scoring

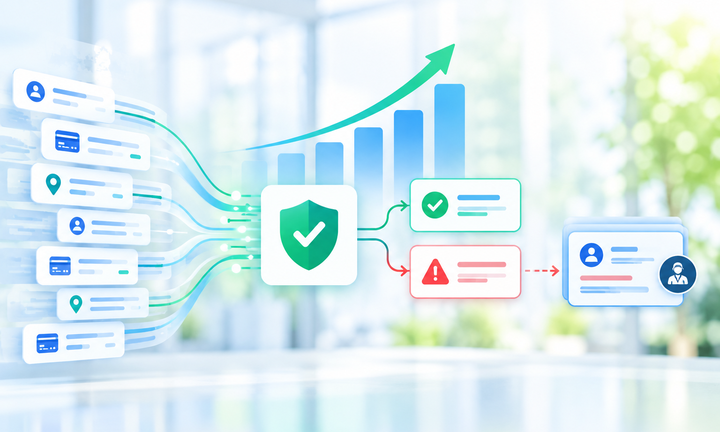
Die Anti-Fraud-API von Byteplant analysiert Nutzerdaten in Echtzeit und führt Informationen aus Postadresse, Email-Adresse, Telefonnummer und IP-Analyse zu einem ganzheitlichen Risikoprofil zusammen. Durch den automatisierten Abgleich dieser Daten erkennt das System verdächtige Muster und Unstimmigkeiten und ermittelt vor jeder Transaktion einen individuellen Risiko-Score – so werden potentielle Betrugsversuche rechtzeitig erkannt.

Demo-Fälle

Eingabe

Geben Sie die Kontaktdaten zur Überprüfung ein.

Postanschrift

Sechs Bausteine für eine effektive Fraud Prevention

Ziel einer wirksamen Prävention ist es, betrügerische Handlungen frühzeitig zu erkennen und zu stoppen. Unsere API nutzt dafür Technologien zur Kontaktdatenvalidierung und IP-Analyse. Die gemeinsame Auswertung der Signale macht verdächtige Muster sichtbar und bildet die Grundlage für schnelle, automatisierte Entscheidungen.

Anti-Fraud Data-Cross-Check

Die Anti-Fraud API verbindet Adresse, E-Mail, Telefonnummer und IP-Daten durch einen Data-Cross-Check zu einem gemeinsamen Fraud-Risk-Profil. Unregelmäßigkeiten werden dadurch auch dann sichtbar, wenn einzelne Angaben für sich genommen plausibel erscheinen. Das integrierte Profiling liefert die Grundlage für eine fundierte Bewertung des gesamten Vorgangs.

Postadressen prüfen

Die Adressvalidierung prüft übermittelte Postadressen auf Gültigkeit und erkennt unvollständige oder fehlerhafte Angaben. Die Ergebnisse fließen direkt in den Cross-Check ein. So werden problematische Lieferdaten bereits bei der Registrierung oder Bestellung sichtbar, bevor Sie weitere Prozesse beeinflussen.

E-Mail Validierung und Enrichment

Die E-Mail-Validierung überprüft Adressaufbau, Domain, Mailserver und Postfach. Wegwerf-Adressen werden unmittelbar erkannt. Dadurch identifiziert das System Kontaktdaten, die bei Fake-Sign-ups und wiederholten Registrierungen zum Abgreifen von Vorteilen eingesetzt werden.

Telefonnummern und Nummerntypen erkennen

Die API validiert Rufnummern und erkennt unterschiedliche Nummerntypen, darunter Mobilfunk-, Festnetz- und VoIP-Nummern. Gemeinsam mit den übrigen Kontaktdaten liefern diese Informationen wichtige Hinweise für die Risikobewertung und die Erkennung manipulierter Nutzerprofile.

IP-Adressen und Standorte analysieren

Die IP-Analyse ergänzt die Kontaktdaten um Standortinformationen und weitere Risikosignale. Abweichungen zwischen den übermittelten Angaben und dem Standort des Zugriffs werden unmittelbar erkannt. Das ermöglicht die gezielte Abwehr standortbezogener Betrugsversuche.

Risiken bewerten und automatisiert reagieren

Verdächtige Vorgänge erhalten unmittelbar einen konkreten Risiko-Score. Das System blockiert auffällige Aktivitäten und priorisiert Fraud-Alerts für die weitere Bearbeitung. Routineentscheidungen laufen automatisiert ab; interne Experten konzentrieren sich auf eskalierte Sonderfälle.

Betrug stoppen, bevor Schaden entsteht

Mit Byteplants Anti-Fraud-API erkennen und blockieren Unternehmen betrügerische Registrierungen, Bestellungen und Kontoänderungen in Echtzeit, während legitime Kunden ihre Vorgänge reibungslos abschließen.

Jetzt kostenlos testen

Keine Kreditkarte zur Registrierung erforderlich

Fraud Detection durch den Cross-Check digitaler Identitäten

Wirtschaftskriminalität und automatisierte Angriffe skalieren in der digitalen Welt rasant. Eine rein nachträgliche Reaktion reicht deshalb längst nicht mehr aus. Moderne Cyber-Sicherheit setzt auf Echtzeit-Validierung, die verdächtige Angaben bereits beim Eintritt in einen Geschäftsprozess erkennt.

Herkömmliche Fraud-Detection-Systeme betrachten einzelne Stammdaten häufig isoliert. Der Zusammenhang zwischen einer Adresse, einer E-Mail-Adresse, einer Telefonnummer und dem Standort eines Zugriffs bleibt dabei unberücksichtigt. Unsere API führt diese Informationen zusammen und deckt Unregelmäßigkeiten direkt beim Onboarding auf.

Eine Registrierung kann beispielsweise zunächst plausibel wirken, während erst die Kombination aus Kontaktdaten und IP-Analyse ein auffälliges Muster erkennen lässt. Das System bewertet den gesamten Zusammenhang und leitet die passende Reaktion ein, bevor Betrüger ihre Aktivitäten entfalten.

Für Unternehmen bedeutet das weniger manuellen Aufwand und eine deutlich höhere Automatisierungsrate. Die Prüfung fügt sich unsichtbar in bestehende Abläufe ein. Echte Kunden erleben eine ungestörte Customer Experience, während der Cross-Check im Hintergrund die Grundlage einer skalierbaren Betrugsprävention schafft.

Smarter Schutz für den E-Commerce

Fake-Accounts und Kreditkartenbetrug gehören im E-Commerce zu den teuersten Risiken für Händler. Betrügerische Bestellungen verursachen Warenverluste, Rückbuchungen und zusätzlichen Bearbeitungsaufwand. Shops müssen solche Vorgänge frühzeitig herausfiltern und gleichzeitig ihre Conversion-Rate schützen.

Unsere Echtzeit-Prüfungen erkennen Betrugsmuster anhand der übermittelten Datenpunkte und weisen riskanten Transaktionen sofort einen konkreten Score zu. Legitime Käufer durchlaufen den Checkout verzögerungsfrei, während auffällige Käufe gezielt blockiert werden. So greift die Vorbeugung, bevor eine verdächtige Bestellung in die Auslieferung gelangt.

Die Validierung verbessert zugleich die Datenqualität für die weitere Bestellabwicklung. Korrekte Lieferadressen unterstützen die Zustellung, gültige E-Mail-Adressen die Übermittlung von Bestellbestätigungen und Versandinformationen. Das reduziert vermeidbare Rückfragen und entlastet den Kundenservice.

Ein durchgängiger Fraud-Prevention-Prozess schützt Händler vor teuren Chargebacks und senkt operative Fraud-Kosten. Die nachvollziehbare Bewertung von Transaktionen schafft außerdem Vertrauen bei Zahlungsprovidern und unterstützt eine verlässliche Zusammenarbeit rund um Checkout und Zahlungsabwicklung.

Effizientes Compliance-Screening für den Finanzsektor

Bei Banken und regulierten Finanzdienstleistern prägen strenge KYC-Vorgaben die Kontoeröffnung. Neben der Feststellung der Identität müssen Unternehmen Compliance-Anforderungen erfüllen, um Geldwäsche und Terrorismusfinanzierung zu verhindern. Jede Prüfung bindet Zeit und Ressourcen, besonders wenn unvollständige oder manipulierte Angaben zunächst manuell bearbeitet werden müssen.

Das API-Pre-Screening setzt deshalb als erste Filterstufe vor den aufwendigeren Verfahren an. Es sortiert synthetische Identitäten aus, bevor kostenintensive Authentifizierungsverfahren oder tiefergehende AML-Prüfungen anlaufen. Offensichtliche Fake-Daten gelangen dadurch nicht unnötig in die nächsten Bearbeitungsstufen.

Für die zuständigen Teams entsteht ein klarer Ablauf: Zunächst bewertet die API die übermittelten Signale. Anschließend werden die erforderlichen Identitäts- und Compliance-Prüfungen durchgeführt. Auffällige Fälle erhalten frühzeitig die Aufmerksamkeit der zuständigen Experten.

Die API ersetzt keine regulatorischen Checklisten oder vorgeschriebenen KYC-Prüfungen. Sie verschlankt den Prozess und unterstützt die interne AML-Strategie durch valide Frühwarnsignale. So stehen die vorhandenen Ressourcen dort zur Verfügung, wo eine vertiefte Prüfung tatsächlich erforderlich ist.

Datenschutz für sensible Kontakt- und Nutzerdaten

Wir verarbeiten Validierungsdaten nach DSGVO-Standards auf Servern in der EU. Zur Validierung übermittelte Kontaktdaten sowie Prüfergebnisse, die personenbezogene Informationen enthalten, werden innerhalb von 14 Tagen gelöscht, nachdem uns die Daten zur Verfügung gestellt wurden. Unsere Datenschutzinformationen erläutern die Rahmenbedingungen der Verarbeitung.

Für die Einbindung in Ihre Organisation gehören klare Zuständigkeiten und geregelte Zugriffsrechte zum Ablauf. Legen Sie fest, welche Mitarbeiter Prüfergebnisse einsehen und welche Personen Entscheidungen bei eskalierten Fällen treffen dürfen.

Die Anti-Fraud-API in drei Schritten integrieren

Die REST-Architektur ermöglicht eine schnelle Einbindung in bestehende Onboarding-, Checkout- und Payment-Prozesse. Ausgangspunkt ist der Geschäftsablauf, den Sie absichern möchten. Anschließend werden Datenübermittlung, Entscheidungsregeln und interne Zuständigkeiten miteinander verbunden.

1. Daten erfassen und übermitteln

Erfassen Sie die Adresse, E-Mail-Adresse, Telefonnummer und IP-Adresse des Kunden während User-Input (z. B. bei der Registrierung oder beim Bezahlvorgang) und leiten Sie diese nahtlos an die Anti-Fraud-API von Byteplant weiter.

2. Kontaktdatenpunkt validieren und abgleichen

Die Anti-Fraud-API von Byteplant überprüft jeden Kontaktdatenpunkt automatisch in Echtzeit anhand globaler Datensätze und gleicht diese anschließend ab, um einen präzisen, einheitlichen Risk-Score zu generieren.

3. Risikobewertungen automatisieren

Nutzen Sie den ermittelten Risk-Score als automatisierten Vorfilter, um legitime Nutzer und Kunden sofort zuzulassen, böswillige Versuche zu blockieren und verdächtige Konten zur manuellen Überprüfung weiterzuleiten.

Skalieren Sie Ihr Geschäft, nicht Ihr Betrugsrisiko

Manuelle Einzelprüfungen bremsen das Business aus, wenn Registrierungen und Transaktionen zunehmen. Die automatisierte Vorprüfung schafft eine erste Verteidigungslinie, die ohne menschliches Eingreifen funktioniert. Sie entlastet interne Experten vollständig von wiederkehrenden Routinekontrollen, sodass sie sich auf eskalierte Sonderfälle konzentrieren – und gewährleistet so einen konsistenten, zuverlässigen Betrieb, während Ihr Unternehmen wächst.

Intelligente Betrugserkennung beginnt mit validierten Daten

Byteplant validiert und standardisiert Adress-, E-Mail-, Telefon- und IP-Daten in Echtzeit. So werden unstrukturierte Nutzereingaben in saubere, konsistente Datensätze umgewandelt. Die Anti-Fraud API führt diese validierten Informationen zusammen und erstellt daraus einen präzisen, direkt nutzbaren Risikoscore für automatisierte Prüfprozesse.

Mit verifizierten Daten schaffen Sie eine zuverlässigere Grundlage für Ihre Risikobewertung, reduzieren Fehlalarme und gewinnen mehr Transparenz über Ihre operativen Prozesse. Analysieren Sie bestätigte Betrugsverluste, Prüfvolumen und Freigabequoten, um Ihre Bewertungsschwellen gezielt anzupassen. So verbinden Sie wirksamen Betrugsschutz mit einer reibungslosen User Experience und höheren Conversion-Chancen.

Byteplants Validatoren kostenlos testen

Testen Sie unsere Validatoren für Postadressen, E-Mail-Adressen und Telefonnummern kostenlos, bevor Sie Validierungsguthaben erwerben. Eine Kreditkarte ist dafür nicht erforderlich. Nutzen Sie repräsentative Kontaktdaten aus Ihrem Geschäftsalltag und prüfen Sie die Ergebnisse gemeinsam mit den Kollegen, die diese Informationen verarbeiten.

So lernen Sie die einzelnen Datenprüfungen kennen und erhalten eine Grundlage für die weitere Integrationsplanung. Für die Abstimmung Ihres gesamten Fraud-Prevention-Prozesses besprechen wir mit Ihnen die benötigten Datenpunkte, Abläufe und Anforderungen.

Erstellen Sie Ihr Byteplant-Konto, um zu starten, oder kontaktieren Sie unser Team für Ihre Integrations- und Validierungsfragen.

Jetzt kostenlos testen

Keine Kreditkarte zur Registrierung erforderlich

FAQ zu Fraud Detection und Fraud Prevention

Wie gewährleistet Byteplant den Datenschutz?

Wir verarbeiten Validierungsdaten nach DSGVO-Standards auf Servern in der EU. Innerhalb von 14 Tagen nach Erhalt löschen wir die übermittelten Kontaktdaten zusammen mit allen Validierungsergebnissen, die personenbezogene Informationen enthalten. So lässt sich die API in Prozesse mit klaren Datenschutzanforderungen integrieren.

Warum reichen einzelne Datenprüfungen nicht aus?

Eine einzelne Adresse kann plausibel erscheinen, obwohl die gesamte Registrierung verdächtig ist. Erst der gemeinsame Abgleich von Postadresse, E-Mail, Telefonnummer und IP-Daten macht verdeckte Unstimmigkeiten sichtbar. Der Cross-Check erkennt diese Muster und führt sie zu einer Bewertung des gesamten Vorgangs zusammen.

Wie optimiert die Lösung den E-Commerce-Checkout?

Die API bewertet übermittelte Daten durch Echtzeit-Scoring im Hintergrund. Legitime Käufer erleben keine zusätzlichen Hürden, während auffällige Transaktionen gezielt blockiert werden. Das schützt die Conversion-Rate und verhindert, dass betrügerische Bestellungen in die weitere Abwicklung gelangen.

Was ist der Vorteil eines umfassenden Profilings?

Das Profiling führt unterschiedliche Datenpunkte zu einem gemeinsamen Fraud-Risk-Profil und einem konkreten Risiko-Score zusammen. Die Bewertung berücksichtigt den Zusammenhang zwischen den Angaben, reduziert False Positives und beschleunigt die Freigabe echter Nutzer. Zugleich entstehen verwertbare Fraud-Alerts für die zuständigen Teams.

Ersetzt die API eine KYC-Prüfung?

Nein. Sie dient als schnelles Pre-Screening vor aufwendigeren Identitäts-, Authentifizierungs- und AML-Verfahren. Offensichtliche Fake-Daten und synthetische Identitäten werden frühzeitig aussortiert. Die vorgeschriebenen KYC-Prüfungen bleiben bestehen, lassen sich durch die Vorprüfung aber mit geringerem Ressourcenaufwand durchführen.

Wie schützt die Lösung vor Account Takeover?

Die API erkennt untypische Login-Standorte, auffällige IP-Wechsel und plötzliche Änderungen im Nutzerverhalten in Sekunden. Sie markiert betroffene Accounts und blockiert unautorisierte Änderungen, bevor Angreifer das übernommene Konto für illegitime Zwecke nutzen und Schaden anrichten.

Wer profitiert besonders von der Anti-Fraud-API?

Online-Händler, Banken und SaaS-Anbieter, die täglich viele Registrierungen, Transaktionen oder Kontoänderungen verarbeiten. Die automatisierte Prüfung schützt vor Fake-Sign-ups und weiteren Betrugsmustern, entlastet Mitarbeiter und skaliert mit den Anforderungen des Geschäfts.

Vielfältige Angriffsmuster automatisiert abwehren

Die Cybercrime-Szene verändert sich rasant. Moderne Software muss auf komplexe Betrugsszenarien reagieren und unterschiedliche Angriffswege absichern. Unsere API übernimmt dabei eine zentrale Funktion vor den Kernsystemen: Sie prüft eingehende Signale, erkennt verdächtige Zusammenhänge und verhindert, dass betrügerische Vorgänge in nachgelagerte Prozesse gelangen. Die folgenden Einsatzfelder zeigen, wie die technische Erkennung das Risk-Management unterstützt.
Fake-Sign-ups, Bonus Abuse und Identitätsdiebstahl verhindern

Betrüger nutzen synthetische Identitäten, um wiederholt neue Accounts anzulegen und Anmeldeboni abzugreifen. Auch gestohlene Identitätsdaten werden eingesetzt, um sich Waren oder andere Vorteile zu verschaffen. Für Unternehmen entstehen dadurch direkte Verluste und unnötige Ausgaben für vermeintliche Neukunden.

Die Echtzeit-Validierung erkennt Wegwerf-E-Mail-Adressen und VoIP-Nummern unmittelbar. Im Cross-Check mit weiteren Kontakt- und IP-Daten werden die dahinterliegenden Betrugsmuster sichtbar. Unternehmen verhindern so, dass ihr Marketingbudget durch Bonus Abuse aufgezehrt wird, und stellen sicher, dass Kampagnen echte Personen erreichen.

Social Engineering und Account Takeovers stoppen

Durch Social Engineering gelangen Angreifer an Zugangsdaten bestehender Nutzer. Anschließend versuchen sie, Konten zu übernehmen, Kontaktdaten zu verändern oder das Konto für unautorisierte Transaktionen zu verwenden.

Unsere API gleicht die IP-Adresse ab und erkennt plötzliche Veränderungen im Nutzerverhalten. Bei auffälligen Abweichungen schlägt das System Alarm, markiert den betroffenen Account und blockiert unautorisierte Änderungen, bevor die Täter Schaden anrichten. Dadurch greift die Betrugsprävention auch bei bestehenden Kundenbeziehungen und schützt sensible Vorgänge rund um den Kontozugriff.
Machine Learning und AI in der Vorprüfung

Klassische Regelwerke veralten schnell, wenn Betrüger ihre Vorgehensweise verändern. Machine Learning und Artificial Intelligence ermöglichen es modernen Modellen, neue Betrugsmuster selbstständig zu erkennen und sich daran anzupassen. Historische Vorgänge und aktuelle Signale liefern dafür den Kontext.

Unsere API speist verifizierte Datenstrukturen in die AI-Engines ein und optimiert damit fortlaufend die Präzision der Analysealgorithmen. Die Kombination aus Kontaktdaten, IP-Informationen und erkannten Zusammenhängen verbessert die Bewertung komplexer Vorgänge.

Für die laufende Weiterentwicklung werden Prüfergebnisse und erkannte Muster ausgewertet. So entwickelt sich die Vorprüfung mit den Angriffsszenarien weiter und unterstützt eine Fraud-Prevention-Strategie, die auf neue Risiken reagiert.

Mitarbeiter schulen und Prüfprozesse automatisieren

Die API übernimmt manuelle Routine-Checks vollständig und priorisiert Fraud-Alerts eigenständig. Experten greifen nur noch bei hochkomplexen Untersuchungen ein und führen dort die erforderlichen Detailanalysen durch. Das schützt unter anderem vor der Unterschlagung von Waren durch Identitätsdiebstahl und garantiert saubere Daten bis in die Rechnungslegung.

Ergänzende Schulungen sorgen dafür, dass Mitarbeiter Social Engineering erkennen, ungewöhnliche Anfragen richtig einordnen und die vorgesehenen Eskalationswege nutzen. Wer Kundendaten ändern oder Transaktionen freigeben darf, sollte die zugehörigen Sicherheitsabläufe kennen.

Klare Zuständigkeiten und eine nachvollziehbare Dokumentation unterstützen die Bearbeitung der Sonderfälle. So arbeiten automatisierte Betrugsbekämpfung und menschliche Expertise zusammen, während wiederkehrende Kontrollen im Hintergrund ablaufen.